Nov.
2026
Wie VIAVI Observer EDR um Netzwerkforensik ergänzt
Für Security-Teams reicht deshalb häufig eine einzelne Perspektive nicht mehr aus. Endpoint Detection & Response (EDR) liefert detaillierte Informationen über Vorgänge auf Endgeräten. Die Analyse des Netzwerkverkehrs ergänzt diese Sicht um Kommunikationsbeziehungen, Datenströme und auffällige Verbindungen. Entscheidend ist, beide Perspektiven mit ausreichendem Kontext zusammenzuführen.
Genau hier setzt die Observer-Plattform von VIAVI Solutions an.
Endpoint und Netzwerk: zwei unterschiedliche Perspektiven
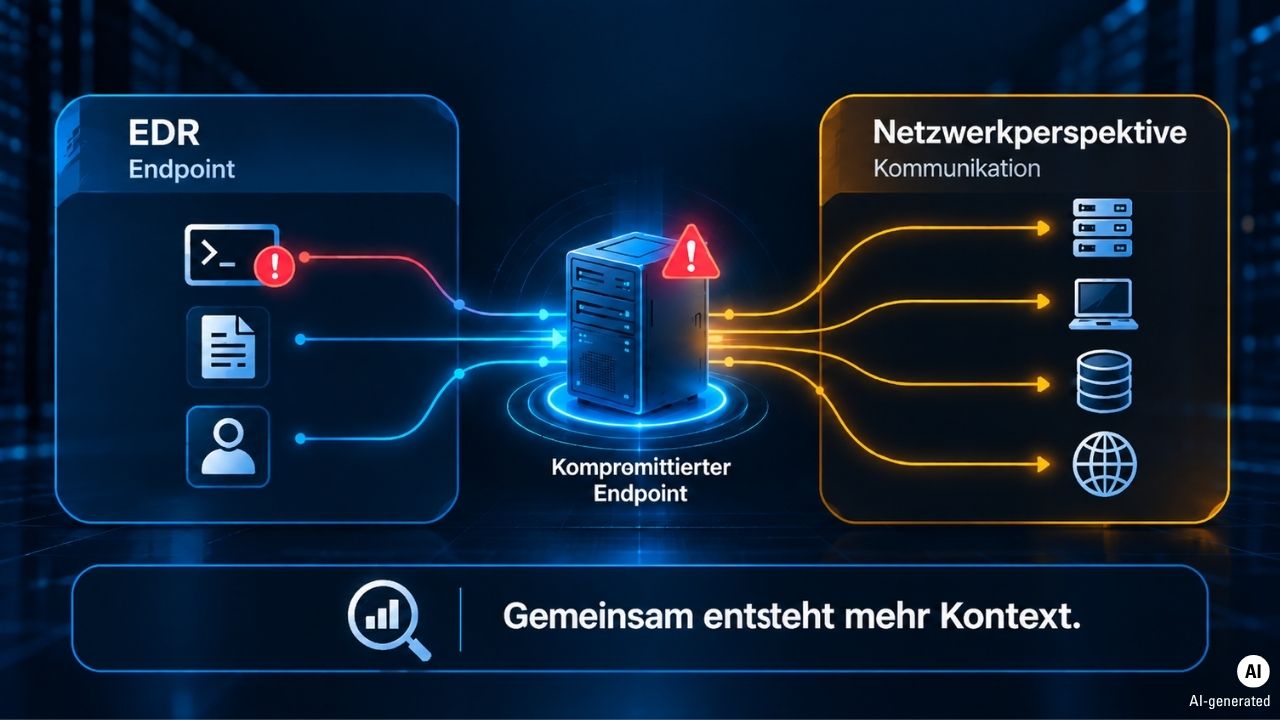
EDR-Lösungen konzentrieren sich auf Endgeräte. Sie überwachen beispielsweise Prozesse, Dateien und Aktivitäten auf den jeweiligen Systemen und können dadurch verdächtige Vorgänge direkt am Endpoint erkennen.
Die Netzwerkanalyse betrachtet dagegen die Kommunikation zwischen den Systemen. Kommunikationsbeziehungen, Datenströme und auffällige Verbindungen lassen sich damit unabhängig vom einzelnen Endgerät untersuchen.
Beide Perspektiven ergänzen sich. Denn was auf einem Endpoint sichtbar wird, beantwortet noch nicht zwangsläufig die Frage, was anschließend im Netzwerk passiert ist.
Ein kompromittiertes System kann beispielsweise mit anderen Geräten kommunizieren oder Daten übertragen. Für die Untersuchung eines solchen Vorfalls ist deshalb neben dem Endpoint-Kontext auch die tatsächliche Netzwerkkommunikation relevant.
Wo die Endpoint-Sicht an Grenzen stößt
EDR setzt in der Regel voraus, dass ein Endpoint überwacht werden kann. In heterogenen Unternehmensnetzen ist das jedoch nicht bei jedem Gerät gleichermaßen möglich.
Dazu können beispielsweise IoT- und OT-Komponenten oder andere Systeme gehören, auf denen sich kein EDR-Agent installieren lässt. Auch die vollständige historische Netzwerkkommunikation ist nicht zwangsläufig Bestandteil einer Endpoint-Lösung.
Für eine forensische Untersuchung entstehen dadurch wichtige Fragen:
- Mit welchen Systemen hat ein auffälliger Endpoint kommuniziert?
- Welche weiteren Geräte waren an der Kommunikation beteiligt?
- Wann begann die Aktivität?
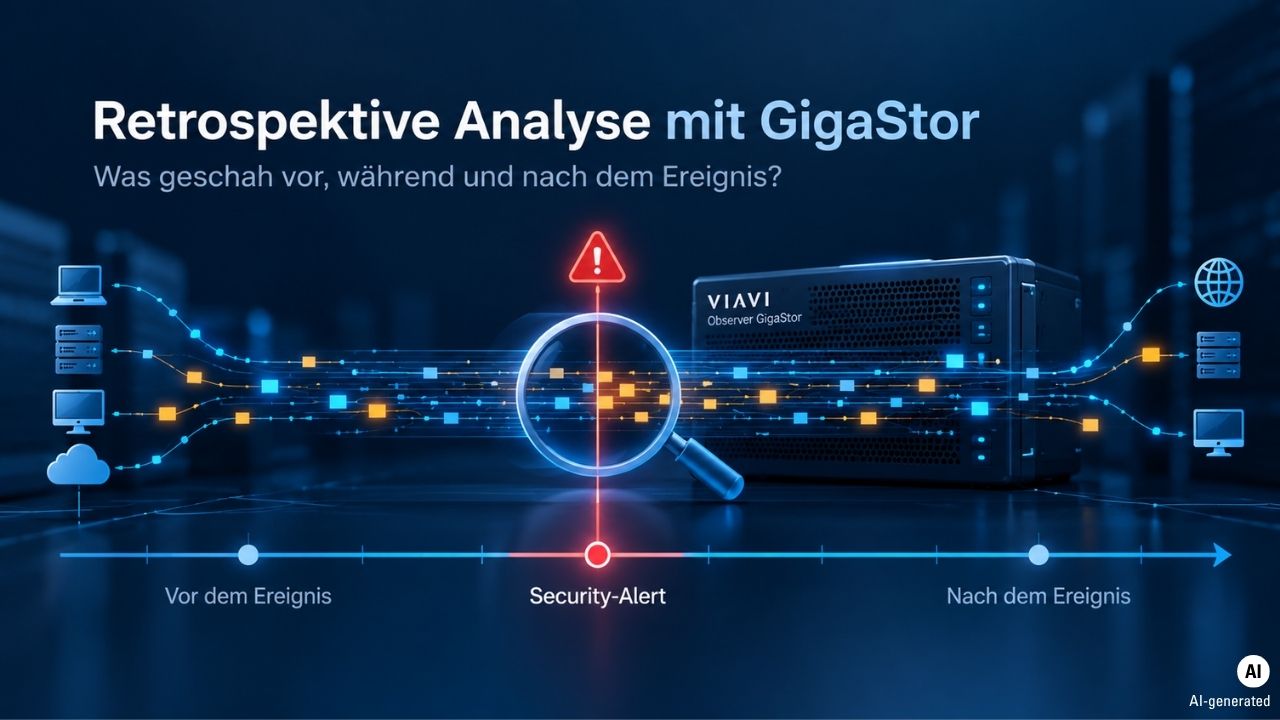
- Welche Verbindungen fanden vor und nach einem Security-Alert statt?
- Lassen sich frühere Aktivitäten im Netzwerk nachträglich untersuchen?
Hier kann die Netzwerkperspektive zusätzlichen Kontext liefern.
Observer verbindet Paketdaten, Metadaten und Enriched Flow
VIAVI Observer führt unterschiedliche Netzwerkdaten innerhalb einer Plattform zusammen. Observer Apex aggregiert dafür Informationen aus Observer GigaStor, GigaStor M und GigaFlow. Paketinformationen, Metadaten und Enriched-Flow-Datensätze können damit zentral für Netzwerk- und Sicherheitsanalysen genutzt werden.
Entscheidend ist die Kombination der Datenquellen. Paketdaten ermöglichen eine besonders detaillierte forensische Analyse. Metadaten und Enriched Flow liefern eine skalierbare Sicht auf Kommunikationsbeziehungen, beteiligte Systeme und zeitliche Zusammenhänge. Nicht jede Untersuchung benötigt vollständige Paketdaten. Bei einem kritischen Security-Alert können sie jedoch wichtige zusätzliche Hinweise und Belege liefern.
Dadurch erhalten NetOps- und SecOps-Teams eine gemeinsame Datengrundlage für die Untersuchung von Netzwerkproblemen und Sicherheitsereignissen.
Statt ausschließlich einen Endpoint oder einen einzelnen Alert zu betrachten, lässt sich die Kommunikation im Zusammenhang mit Anwendungen, Netzwerkkomponenten und beteiligten Systemen analysieren.
Observer GigaStor: retrospektive Netzwerkanalyse
Eine wichtige Rolle übernimmt dabei Observer GigaStor. Die Lösung erfasst und speichert Netzwerkpakete für Echtzeit- und retrospektive Analysen.
Damit können Analysten zu einem früheren Zeitpunkt zurückkehren und untersuchen, was vor, während und nach einem auffälligen Ereignis im erfassten Netzwerkverkehr passiert ist. Das ist insbesondere dann relevant, wenn ein Sicherheitsvorfall erst später erkannt wird.
Anstatt einen Vorgang ausschließlich anhand von Logs oder Endpoint-Telemetrie rekonstruieren zu müssen, können vorhandene Paketdaten für die Ursachen- und Sicherheitsanalyse herangezogen werden. Welche Details sich dabei nachvollziehen lassen, hängt unter anderem vom Erfassungspunkt, der Aufbewahrungszeit, der Datenquelle und dem Grad der Verschlüsselung ab.
Vom EDR-Alert zur Netzwerkforensik
Der praktische Nutzen wird deutlich, wenn Observer gemeinsam mit bestehenden Security-Lösungen eingesetzt wird.
Meldet beispielsweise eine EDR-Lösung einen verdächtigen Vorgang auf einem Endpoint, liefert der Alert zunächst Informationen über das betroffene System. Für die weitere Untersuchung können jedoch zusätzliche Fragen entscheidend sein:
- Mit welchen anderen Systemen bestand eine Verbindung?
- Welche Netzwerkkommunikation fand statt?
- Gab es vergleichbare Aktivitäten bereits zuvor?
- Sind weitere Systeme betroffen?
Ein mögliches Szenario: Meldet eine EDR-Lösung einen verdächtigen PowerShell-Prozess auf einem Server, kann die Netzwerkperspektive helfen, die Reichweite des Vorfalls einzugrenzen. Welche internen Systeme wurden kontaktiert? Gab es Verbindungen zu externen Zielen, die durch Threat Intelligence als auffällig oder kompromittiert bekannt sind? Sind vergleichbare Kommunikationsmuster bei weiteren Hosts sichtbar?
Über die Netzwerk- und Paketdaten von Observer lässt sich der Alert um diesen Kommunikationskontext ergänzen. Security-Teams können dadurch nicht nur den Endpoint betrachten, sondern auch die Spuren eines Vorfalls im Netzwerk untersuchen.
Viavi Observer Threat Forensics: Sicherheitsanalyse erweitern
Mit der optionalen Zusatzlizenz Observer Threat Forensics erweitert VIAVI die Observer-Plattform um Funktionen für sicherheitsbezogene Untersuchungen.
Die Lösung kombiniert Paketdaten, Enriched Flow und Threat Intelligence. Indicators of Compromise (IOCs) können mit eingehenden Netzwerkdaten sowie retrospektiv mit bereits erfassten Daten abgeglichen werden. Abhängig von der vorhandenen Datenquelle reicht die Analyse von IP-basierten Indikatoren bis zur tieferen Layer-7-Untersuchung auf Basis von Paketdaten.
Werden neue IOCs bekannt, können bereits erfasste Daten daraufhin untersucht werden, ob entsprechende Aktivitäten schon früher im Netzwerk aufgetreten sind.
Alerts lassen sich zudem mit den zugrunde liegenden Paketdaten verknüpfen. Analysten können dadurch von einem erkannten Ereignis direkt in die forensische Untersuchung wechseln und den Vorfall anhand der vorhandenen Netzwerkdaten validieren.
NetSecOps: gemeinsame Daten statt getrennter Perspektiven
Observer unterstützt die Zusammenarbeit von Network Operations und Security Operations, indem beide Teams auf dieselben Netzwerkdaten zugreifen können.
Observer Apex führt dafür Paketinformationen, Metadaten und Enriched-Flow-Daten aus den angebundenen Observer-Komponenten zusammen. Mit Threat Forensics kommen Threat Intelligence und zusätzliche Funktionen für Sicherheitsuntersuchungen hinzu.
So können NetOps und SecOps Ereignisse auf einer gemeinsamen Datenbasis sowohl unter Performance- als auch unter Sicherheitsaspekten untersuchen.
EDR ersetzen? Nein. Netzwerktransparenz ergänzen
Observer ist nicht als Ersatz für eine EDR-Lösung zu verstehen. Der Mehrwert liegt vielmehr darin, die Endpoint-Perspektive um Netzwerk- und Forensikdaten zu ergänzen.
EDR zeigt, was auf einem überwachten Endpoint geschieht. Observer liefert den dazugehörigen Netzwerk- und Kommunikationskontext und ermöglicht mit gespeicherten Paket- und Flow-Daten auch retrospektive Untersuchungen.
Gerade bei komplexen Sicherheitsvorfällen kann diese Kombination wertvollen zusätzlichen Kontext liefern. Aus einem einzelnen Endpoint-Alert entsteht eine umfassendere Sicht auf die Kommunikation im Netzwerk und damit eine bessere Datengrundlage, um den tatsächlichen Ablauf eines Vorfalls zu untersuchen.
Quellen und weiterführende Informationen
- VIAVI Solutions: Observer Threat Forensics – Funktionen zu Threat Intelligence, IOC-Erkennung, retrospektiver Analyse, Paketforensik sowie Voraussetzungen über Observer Apex.viavisolutions
- VIAVI Solutions: Observer GigaStor – Packet Capture, Paketdatenspeicherung, Back-in-Time-Analyse, Einsatz in hybriden Umgebungen und GigaStor-Metadatenfunktion.viavisolutions
- VIAVI Solutions: Observer GigaFlow – Enriched-Flow-Daten und deren Zusammenführung mit Paket- und Metadaten in Observer Apex.
- CISA: Cybersecurity Incident & Vulnerability Response Playbooks – nennt EDR, Host-/Cloud-Logs, Netzwerkflüsse und Packet Capture als relevante Datenquellen der Incident Response.cisa
- Center for Internet Security: Cybersecurity Spotlight – Endpoint Detection and Response – Einordnung von EDR als auf Workstations und Servern eingesetzte Endpoint-Sicherheitssoftware mit Telemetrie- und Alarmierungsfunktion.
Sie sind gerne „up to date“?
Dann melden Sie sich für einen unserer Newsletter an und verpassen Sie keine Seminare oder Neuigkeiten mehr.
Nach erfolgreicher Eingabe erhalten Sie eine Bestätigungsmail mit einem Link, den Sie anklicken müssen und sind somit erfolgreich registriert.
Die Datenschutzbestimmungen zu unserem Newsletter finden Sie hier.